


Кыргыз Республикасы, Өзгөн району, Шоро-Башат айылы


СДЕЛАЙТЕ СВОИ УРОКИ ЕЩЁ ЭФФЕКТИВНЕЕ, А ЖИЗНЬ СВОБОДНЕЕ
Благодаря готовым учебным материалам для работы в классе и дистанционно
Скидки до 50 % на комплекты
только до
Готовые ключевые этапы урока всегда будут у вас под рукой
Организационный момент
Проверка знаний
Объяснение материала
Закрепление изученного
Итоги урока

Был в сети 10.11.2026 06:47

Раманкулов Мухаммед-Назар Эрназарович
Окуу бөлүмүнүн башкы адиси
 52 104
 453

Местоположение
Специализация
Антивирусная программа Касперского и его применения
Категория:
Информатика
22.04.2020 11:57

Просмотр содержимого документа
«Антивирусная программа Касперского и его применения»
БОРЬБА С ВИРУСАМИ
Основными отличительными свойствами программ вирусов являются их относительно маленькие размеры и способность к самовоспроизведению (размножению). В принципе, ничего необычного в самовоспроизведении программ нет. Так, в состав любой операционной системы входит программа, копирующая другие программы. Небольшое изменение в этой программе позволит ей выполнять самокопирование. А отсюда уже не так далеко до программ вирусов с их вредительскими свойствами.
Размножение вирусов выполняется несколькими различными путями. В частности, это происходит следующим образом. Программа вирус, попав каким-либо путём в оперативную память компьютера, перехватывает процессор и инициирует собственное выполнение. Во время этого выполнения вирус ищет любые программы на дисковых устройствах и при первой возможности переписывает их, копирует сам себя в эти программы. Такое самокопирование вируса в другую программу производится либо дописыванием вируса в конец программы, либо внедрением в её середину или начало. Поэтому достаточно часто обнаружить наличие вируса в теле программы можно по неожиданно изменившейся её длине. Внедрение вируса в программу может разрушить её. Однако некоторые вирусы внедряются в программу без нарушения её работоспособности. В таких случаях обнаружить внедрение вируса бывает сложно.
Программы, в которые попал вирус, называются инфицированными, или заражёнными. Во время выполнения таких программ вирус вновь перехватывает процессор, активизируется и заражает другие программы. Таким образом, один единственный вирус способен заразить большое количество «здоровых» программ. Жесткие диски и дискеты, на которых записана заражённая вирусом программа, а также машины, в которые попал вирус, также считаются зараженными.
Первые случаи массового заражения компьютеров вирусами относятся к 1987 году, когда в течение нескольких дней были уничтожены данные многих пользователей, а также все файлы университетской библиотеки в г. Лехай (США). А в 1989 году около 2000 машин, подсоединенных к глобальной сети Internet, оказались зараженными и выведенными из строя вирусом, разработанным американским студентом Моррисом. Авторский гонорар: три года тюрьмы и штраф в 300 000 долларов.
В период активности вирус не только размножается. Обычно он выполняет и свои разрушительные действия. С целью нанесения максимально возможного ущерба некоторые вирусы в первый период своей деятельности только размножаются, внешне не проявляя себя ничем. В такой скрытый период обнаружить наличие вируса в компьютере бывает очень сложно. А по прошествии некоторого времени начинают проявляться различные звуковые или визуальные эффекты, исчезать файлы, программы перестают правильно работать, работа машины существенно замедляется, операционная система зависает или начинает сама собой периодически перезагружаться, на винчестерском диске разрушается файловая система, он вдруг оказывается переформатированным или вообще вышедшим из строя и т.д. В общем, очень трудно перечислить все возможные эффекты деятельности вирусов, так как в настоящее время количество различных вирусов измеряется десятками тысяч.
Вот ряд конкретных примеров вирусов и их деятельности:
«Чёрный мститель» уничтожает секторы на жестком диске;
«Чёрная Пятница» каждую пятницу, попадающую на 13 число месяца, стирает любую программу, запускаемую на выполнение;
«Падающие буквы» вызывает «падение» символов с верхних строк экрана и блокирование клавиатуры;
Лехайский вирус уничтожает FAT на жестких дисках;
«Янки дудль» заставляет компьютер играть эту популярную в Америке мелодию незадолго до 17 часов системного времени.
Распространяются вирусы, в основном, по глобальным и локальным сетям, а также переносятся от одной машины к другой на гибких или оптических дисках вместе с инфицированными программами. Заражение машины или программ происходит при:
выполнении программы, зараженной вирусом;
загрузке ОС с зараженной дискеты;
установке на компьютере уже зараженной операционной системы.
В основном вирусы поражают:
выполняемые файлы с расширениями .exe и .com;
драйверы устройств;
файлы операционной системы;
библиотечные файлы с расширениями .lib и .obj.
Для борьбы с вирусами и разработки эффективных методов защиты от их проникновения появилась целая наука «Компьютерная вирусология». Специалистами-вирусологами выработаны рекомендации по профилактике заражения, а также разработаны основные методы и специальные программы защиты от вирусов. Наибольший защитный эффект достигается в случае комплексного применения различных способов. Несмотря на наличие достаточно большого количества антивирусных программ, на первом месте находятся простые и высокоэффективные профилактические средства защиты, так сказать, средства «личной гигиены». Постоянное соблюдение этих мер защиты сводит практически к нулю вероятность заражения компьютера вирусами.
Обязательно делайте резервную или архивную копию личных файлов, а для наиболее важной информации следует делать две копии. Выполнение периодического копирования - самый надежный и простой способ защиты. Если есть резервная копия, то проще всего уничтожить зараженный файл вместе с заразившим его вирусом, а затем восстановить файл с помощью его резервной копии.
Переключайте рычажки защиты на гибких дискетах с личными архивами, системных и дистрибутивных дискетах в положение защиты от записи. Это не позволит вирусам проникнуть на дискету.
Сразу после приобретения программных продуктов включите защиту дискет от записи и сделайте с них рабочие копии. Оригиналы поместите в надежное сухое место.
Старайтесь не переносить в свой компьютер чужие, непроверенные на отсутствие вируса программы. Особенно это касается игровых программ, именно они являются основным разносчиком заразы.
При необходимости всё-таки записать в свой компьютер какие-либо программы тщательно проверьте их с помощью антивирусных программ.
Пользуйтесь последними версиями антивирусных программ. Они обнаруживают большее число вирусов, в том числе и их последние модификации.
В случае необходимости работать в условиях высокой вероятности заражения компьютером рекомендуется запустить одну из программ-фильтров.
Рекомендуемый порядок действий в случае появления признаков заражения компьютера вирусами. При первых признаках неблагополучной, подозрительной работы компьютера необходимо:
выключить компьютер;
произвести перезагрузку машины с гарантированно чистой, защищенной от записи гибкой системной дискеты;
запустить антивирусные программы, зарекомендовавшие себя высокой эффективностью;
с помощью антивирусных программ проверить не только жёсткие диски, но весь свой архив программ;
если избавиться от вирусов не удаётся, обратитесь к специалистам за квалифицированной помощью.
Антивирусные средства. Программы, защищающие от вирусов, делятся на:
программы-детекторы, которые обнаруживают вирусы;
программы-иммунизаторы, которые изменяют программы так, что вирусы считают их уже заражёнными. Так как многие вирусы повторно файл не заражают, иммунизация позволяет защищаться от вирусов такого «однократного» действия;
программы-фаги, которые не только обнаруживают, но и уничтожают вирусы. Если программа способна уничтожать вирусы различной природы, то ее обычно называют полифагом. Иногда после уничтожения вируса удается восстановить исходное состояние зараженного файла. В тех случаях, когда возможности восстановления нет, заражённые файлы называют неизлечимыми. Неизлечимые файлы необходимо уничтожать. Как раз в таких случаях и требуются чистые резервные копии программ, размещенные на защищенных от записи дискетах;
программы-фильтры (сторожа, мониторы), которые после включения компьютера могут постоянно находиться в рабочем состоянии и при возникновении отклонений в нормальной работе компьютера выдавать сигнал опасности. Это позволяет обнаружить проникновение вируса на ранних стадиях и минимизировать возможный ущерб от его действий.
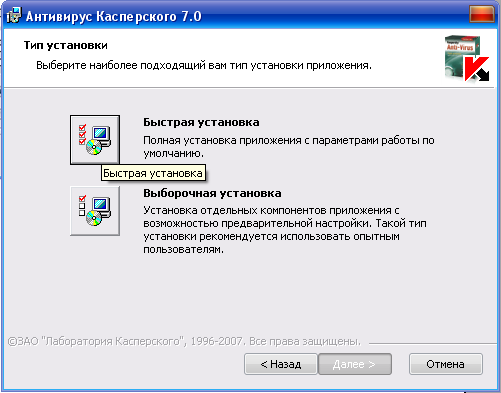
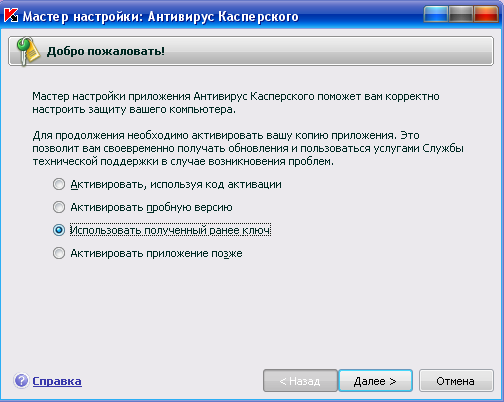
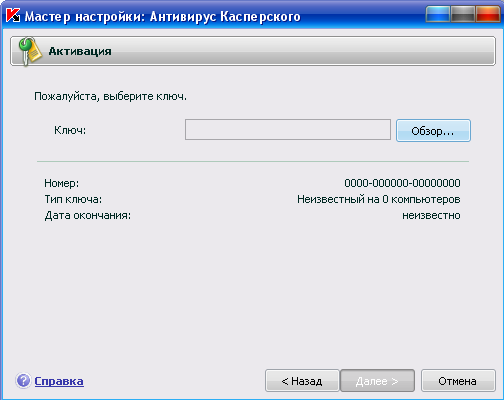
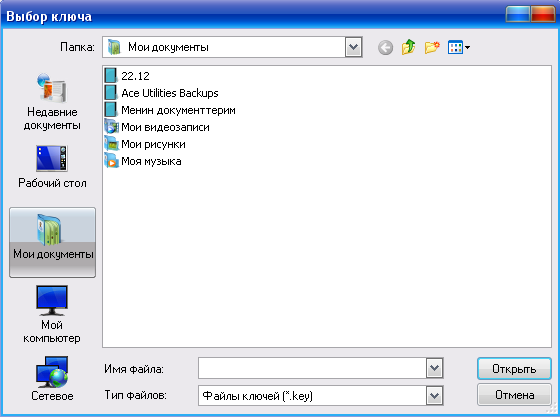
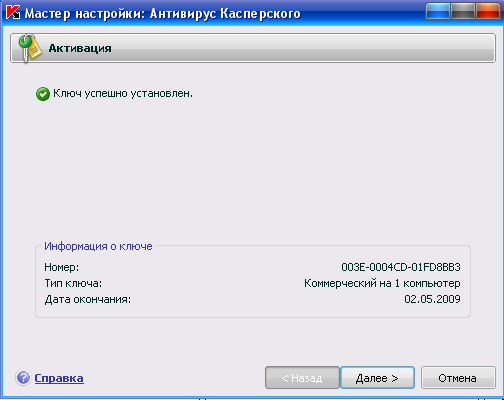
Антивирус Касперского 7.0 - это принципиально новый подход к защите информации. Главное в приложении - это объединение и заметное улучшение текущих функциональных возможностей всех продуктов компании в одно комплексное решение защиты. Приложение обеспечивает не только антивирусную защиту, но и защиту от неизвестных угроз.
Больше не нужно устанавливать несколько продуктов на компьютер, чтобы обеспечить себе полноценную защиту. Достаточно просто установить Антивирус Касперского 7.0.
Комплексная защита обеспечивается на всех каналах поступления и передачи информации. Гибкая настройка любого компонента приложения позволяет максимально гибко адаптировать Антивирус Касперского под нужды конкретного пользователя. Предусмотрена также единая настройка всех компонентов защиты.
Рассмотрим детально нововведения Антивируса Касперского 7.0.
Новое в защите
Теперь Антивирус Касперского защищает не только от уже известных вредоносных программ, но и от тех, что еще не известны. Наличие компонента проактивной защиты - основное преимущество приложения. Его работа построена на анализе поведения приложений, установленных на вашем компьютере, на контроле изменений системного реестра и борьбе со скрытыми угрозами. В работе компонента используется эвристический анализатор, позволяющий обнаруживать различные виды вредоносных программ. При этом ведется история вредоносной активности, на основе которой обеспечивается откат действий, совершенных вредоносной программой, и восстановление системы до состояния, предшествующего вредоносному воздействию.
Изменилась технология защиты файлов на компьютере пользователя: теперь вы можете снизить нагрузку на центральный процессор и дисковые подсистемы и увеличить скорость проверки файлов. Это достигается за счет использования технологий iChecker™ и iSwift™. Такой режим работы приложения исключает повторную проверку файлов.
Процесс поиска вирусов теперь подстраивается под вашу работу на компьютере. Проверка может занимать достаточное количество времени и ресурсов системы, но пользователь может параллельно выполнять свою работу. Если выполнение какой-либо операции требует ресурсов системы, поиск вирусов будет приостановлен до момента завершения этой операции. Затем проверка продолжится с того места, на котором остановилась.
Проверка критических областей компьютера, объектов автозапуска, заражение которых может привести к серьезным последствиям, а также обнаружение руткитов, скрывающих в системе вредоносные программы, представлены отдельными задачами. Вы можете настроить автоматический запуск этих задач каждый раз при старте системы.
Значительно улучшена защита электронной корреспонденции на компьютере пользователя от вредоносных программ. Приложение проверяет на вирусы почтовый трафик на следующих протоколах:
IMAP, SMTP, POP3, независимо от используемого вами почтового клиента;
NNTP, независимо от почтового клиента;
Независимо от типа протокола (в том числе MAPI, HTTP) в рамках работы плагинов, встроенных в почтовые программы Microsoft Office Outlook и The Bat!.
В таких широко известных почтовых клиентах как Microsoft Office Outlook, Microsoft Outlook Express (Windows Mail) и The Bat! встроены специальные модули расширения (плагины), позволяющие настраивать защиту почты непосредственно в почтовом клиенте.
Расширена функция оповещения пользователя о возникновении в работе приложения определенных событий. Вы сами можете выбрать способ уведомления для каждого из типов событий: почтовое сообщение, звуковое оповещение, всплывающее сообщение, запись в журнал событий.
Реализована проверка трафика, передаваемого через защищенное соединение по протоколу SSL.
Добавлена технология самозащиты приложения, защиты от удаленного несанкционированного управления сервисом Антивируса, а также защиты доступа к параметрам приложения с помощью пароля. Это позволяет избежать отключения защиты со стороны вредоносных программ, злоумышленников или неквалифицированных пользователей.
Добавлена возможность создания диска аварийного восстановления системы. С помощью этого диска можно провести первоначальную загрузку операционной системы после вирусной атаки и выполнить проверку компьютера на наличие вредоносных объектов.
Добавлен Новостной Агент - модуль, предназначенный для оперативной доставки новостей от «Лаборатории Касперского».
Новое в интерфейсе приложения
В новом интерфейсе Антивируса Касперского реализован простой и удобный доступ к любой функции приложения. Вы также можете менять внешний вид приложения, используя свои графические элементы и цветовую палитру.
При работе с приложением вы получаете полную информационную поддержку: Антивирус Касперского выводит информационные сообщения о состоянии защиты, включает подробную справку. Мастер безопасности, включенный в состав приложения, позволяет получить полную картину текущего состояния защиты компьютера и перейти к немедленному устранению проблем.
Новое в обновлении приложения
В данной версии приложения реализована усовершенствованная процедура обновления: в автоматическом режиме Антивирус Касперского проверяет наличие пакета обновлений в источнике обновления. При обнаружении свежих обновлений приложение скачивает их и устанавливает на компьютер.
С источника обновлений скачиваются только недостающие вам обновления. Это позволяет снизить объем скачиваемого при обновлении трафика до 10 раз.
Обновление производится с наиболее эффективного источника.
Теперь вы можете не использовать прокси-сервер, если обновление приложения выполняется из локального источника. Это заметно снижает объем трафика, проходящего через прокси-сервер.
Реализована возможность отката обновлений, позволяющая в случае, например, повреждения файлов или ошибки копирования, вернуться к предыдущей версии баз приложения.
Добавлена возможность использования сервиса копирования обновлений в локальный каталог для предоставления доступа к ним другим компьютерам сети с целью экономии интернет-трафика.






Министерство образования и науки Кыргызской Республики
Узгенский институт технологии и образования
Кафедра ПМИ
Доклад
на тему: Антивирусная программа Касперского
и его применения
Подготовил: студ.грПОВТАС-07(08) Абдывахапов Н.
Руководитель: доцент кафедры Раманкулов М.
Узген
Вебинар для учителей

🎓 Свидетельство об участии ✨БЕСПЛАТНО!✨



